Flow: Análise de tráfego de rede
O Flow mostra para onde o seu tráfego está indo: quem mais consome banda, por quais ASNs e provedores de conteúdo, em quais interfaces e VLANs, e detecta anomalias e ataques (DDoS) em tempo real. Também ajuda no faturamento de banda (cálculo de 95º percentil).
Abra pela barra lateral em Flow. As abas:
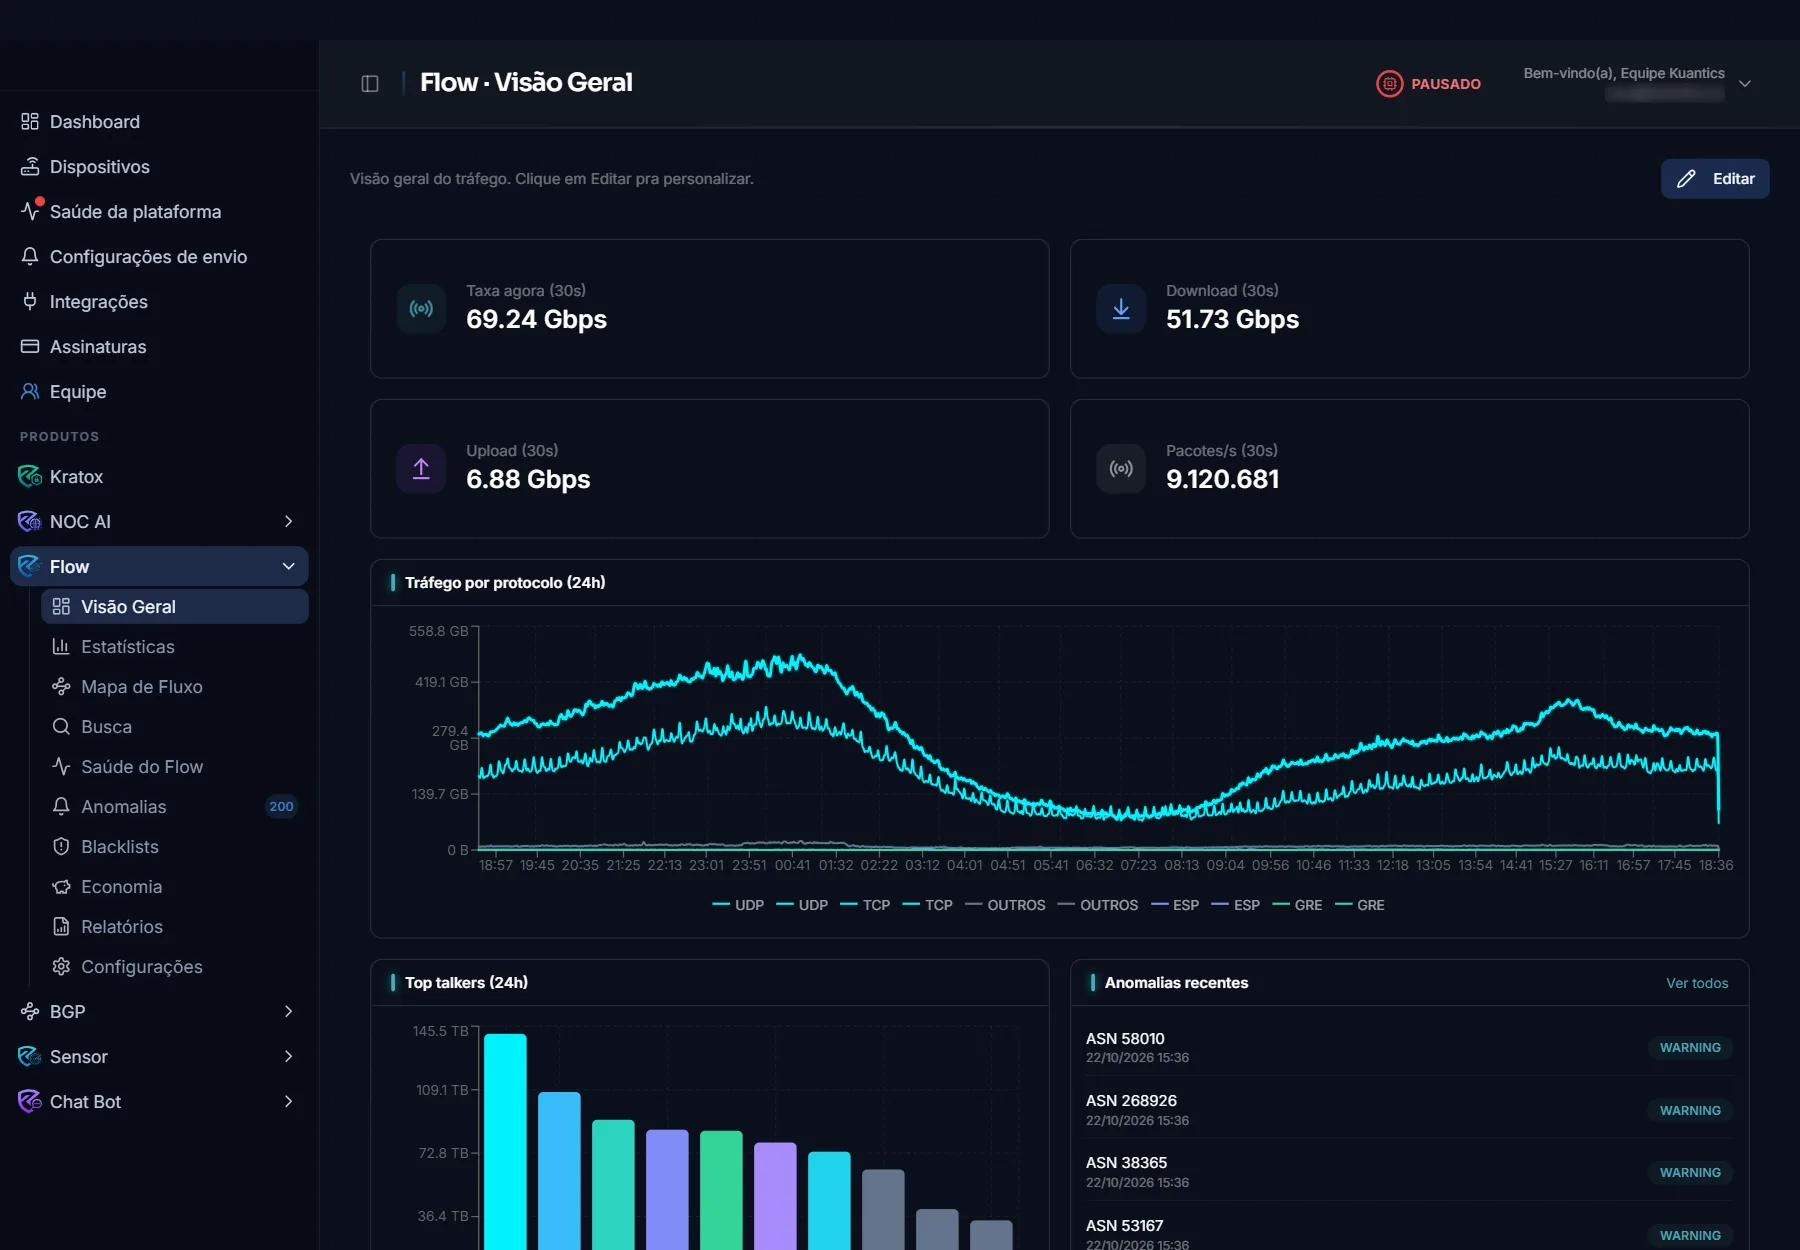
Visão Geral
Painel personalizável (widgets) com os KPIs de tráfego em tempo real: taxa agora (Mbps), download/upload, gráfico de banda ao longo do tempo, top talkers, top protocolos, top portas e distribuição por ASN, país e VLAN, além dos eventos de anomalia.
Estatísticas
Tabelas detalhadas de tráfego por dimensão, com seletor de intervalo (5s a 30m):
- Top Talkers: IPs que mais consomem.
- Top ASNs: ASNs com maior tráfego.
- Top VLANs: VLANs mais ativas.
- Top Portas: portas TCP/UDP mais usadas.
- Top Upstreams / Top Customers: tráfego com provedores e com a sua base de clientes.
- Pares ASN-ASN: matriz de tráfego entre ASNs.
Mapa de Fluxo
Visualização em Sankey (fluxos com largura proporcional ao volume) do tráfego entre interfaces, VLANs, ASNs e provedores de conteúdo (CDNs como Netflix, Google, Cloudflare). Útil para enxergar rapidamente de onde vem e para onde vai o maior volume.
Busca
Busca pontual nos fluxos por IP, porta, protocolo e direção (download/upload), em janelas de 1m a 1h. Retorna os principais fluxos que batem com o filtro.
Saúde do Flow
Mostra o estado dos roteadores que enviam dados de fluxo: ativo/inativo, taxa de fluxos por segundo e quando foi o último recebido. Use para garantir que a coleta está funcionando.
Anomalias
Detecção e resposta a ataques DDoS:
- Lista de anomalias com status (novo, verificado, mitigado, falso positivo).
- Detalhe do ataque: IPs de origem, destino, portas, protocolo, volume e duração.
- Classificação da IA (ex.: botnet, amplificação) com nível de confiança.
- Histórico de mitigações aplicadas.
Você pode marcar como falso positivo e acionar mitigação. O item Anomalias mostra um badge com a contagem de anomalias ativas na barra lateral.
Blacklists
IPs da sua rede que aparecem em listas públicas de ameaça (malware, botnet, spam). Mostra em quais listas cada IP está e o DNS reverso (PTR). Útil para identificar máquinas comprometidas ou problemas de reputação de IP.
Economia
Análise de contratação × uso de banda por interface: status (normal, ociosa, perto do limite, sem contratada), 95º percentil de entrada/saída, banda contratada e uso em %. Ajuda a dimensionar links e evitar desperdício.
Relatórios
Relatórios de faturamento por interface e por VLAN, com cálculo de 95º percentil, valor faturável e excedente. Exportáveis para análise.
Configurações
Setup do produto:
- Exporters de Flow: cadastro dos roteadores que enviam fluxo.
- Alertas de Anomalia: limites de volume e duração para disparar.
- Resposta a ataques: parâmetros de mitigação.
Os alertas do Flow usam os mesmos templates de contato da plataforma. Crie o perfil em Configurações de envio e associe-o aqui.